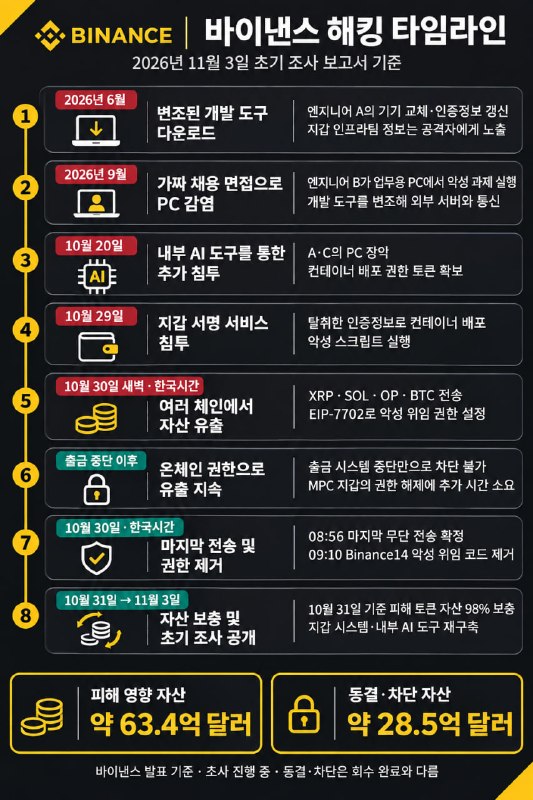
1️⃣ 6월
-Wallet DevOps 담당 엔지니어 A가 AI 코딩 도구를 설치하려다 변조된 Homebrew 설치 파일을 다운로드
-바이낸스 보안팀이 이상을 탐지해 기기를 교체하고 관련 인증정보를 갱신
-이 과정에서 공격자에게 A의 담당 업무와 지갑 인프라팀 동료 정보가 노출
2️⃣ 9월
-공격자가 정상적인 구직 플랫폼에서 소프트웨어 엔지니어 B에게 접근
-가짜 인사담당자와 CEO가 두 차례 면접을 진행하며 신뢰를 형성
-2차 면접 말미에 ‘과제’라며 악성 코드 저장소를 업무용 PC에 내려받도록 유도
-설치 과정에서 악성 코드가 실행돼 정상 개발 도구인 pyenv를 악성 버전으로 교체
-외부 공격자 서버와 통신, 당시 엔드포인트 보안 도구는 이를 탐지하지 못함
3️⃣ 10월 20일
-공격자가 감염된 B의 PC와 내부 AI 도구를 이용해 A와 엔지니어 C의 PC까지 장악
-A의 PC에서 컨테이너 배포 권한 토큰을 발견
4️⃣ 10월 29일
-17:15~19:56 사이 C의 PC에 접속
-A에게서 탈취한 인증정보로 컨테이너를 배포하고 악성 스크립트를 실행
-이후 내부 지갑 서명 서비스에 대한 무단 접근을 악용해 정상 출금 절차 밖에서 자산을 이동시킴
https://x.com/binance/status/2117626126214504729
너무 정교해서 무서울 정도...