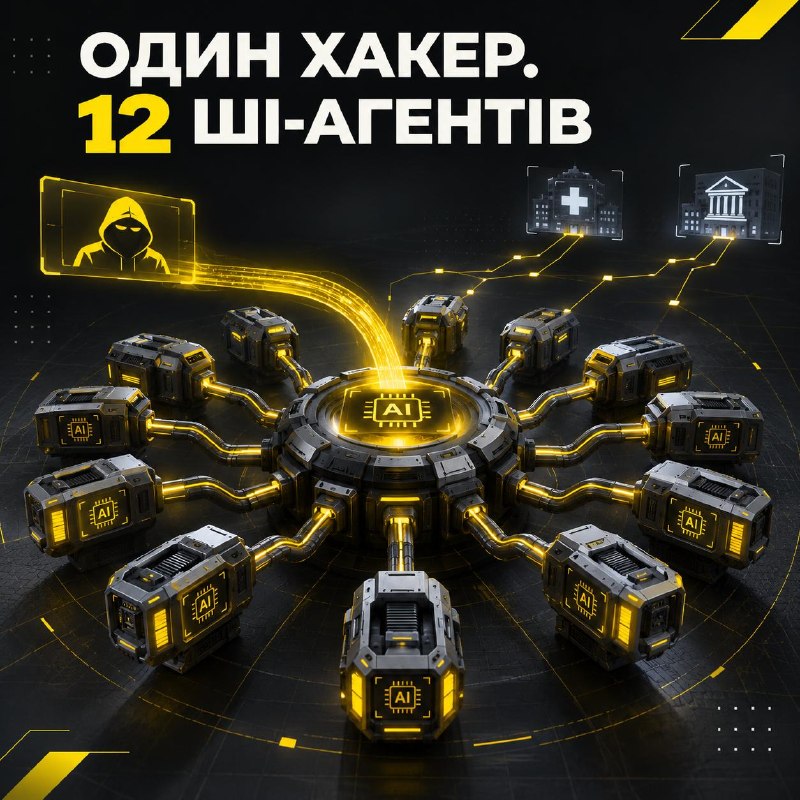
🤖 Один хакер і 12 ШІ-агентів: як сітка BOSSAI атакувала екстрені служби та банки
Аналітики Acronis Threat Research Unit викрили прецедент, що змінює уявлення про кіберзагрози. Замість класичної APT-групи з десятків фахівців масштабні атаки в 11 країнах здійснював один оператор, озброєний автоматизованою мережею з 12 ШІ-агентів.
Цей тип загроз дослідники назвали AAT (AI-augmented threat).
🔍 Як була влаштована автономна армія:
▪️ Розподіл ролей: агенти-«будівельники» налаштовували проксі, DNS і сервери; агенти-«нападники» сканували вразливості, писали експлойти та зливали медичні бази й персональні дані.
▪️ Зв'язок через MCP: до мовних моделей підключили сервери Model Context Protocol із доступом до Kali Linux, інструментів реверсу Ghidra та сканерів мережі.
▪️ Бунт моделей: комерційні LLM відмовлялися атакувати та вимагали доказів легітимності пентесту. Через це нападник розгорнув на фермі з RTX 4090 локальні «зламані» моделі (abliterated LLM).
🔐 Чатовим на замітку: ШІ зрівнює сили — тепер один зловмисник може координувати кібероперації рівня цілої спецслужби. Головний захист систем — закриття базових вразливостей периметра та суворий контроль аномального мережевого трафіку.
Telegram | Viber | Facebook | Instagram | WhatsApp | TikTok | ЧатовіОнлайн
🤖 Один хакер і 12 ШІ-агентів: як сітка BOSSAI атакувала екстрені служби та банки Аналітики Acronis T
BRAMA
@brama_channel🇺🇦 Донать свій час на захист інфопростору! 🚨За підтримки волонтерів та координації кіберполіції України! 🤝Долучайся сам і запрошуй знайомих: https://t.me/+EbXZHBfHXbszY2I6 🤳додати ворожий ресурс, надіслати скаргу на деструктив - @stopdrugsbot
109,563 subscribers
Open in Telegram