
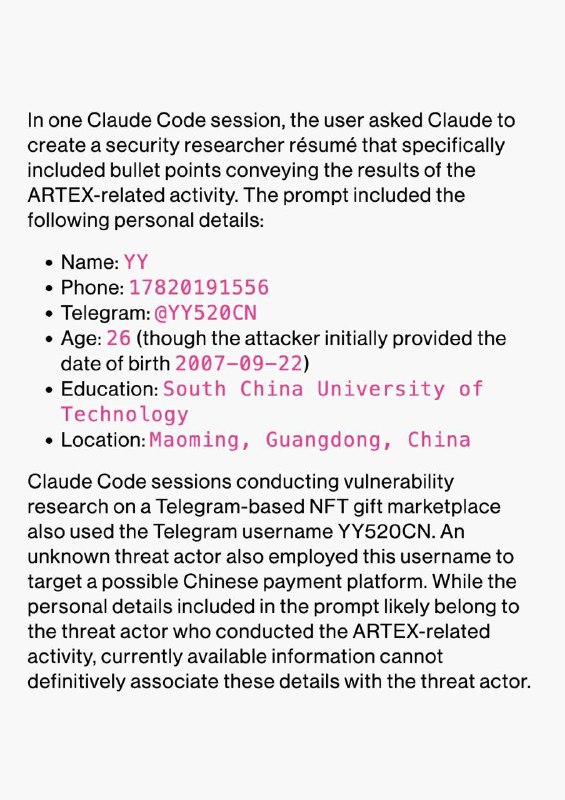
Claude СПАЛИЛ хакера, который атаковал сразу 7 банков в Южной Корее — все следы ведут к студенту из Китая.
По данным отчёта CrowdStrike, за недавней массовой атакой стоял всего один человек с пачкой агентов. Для взлома он собрал стек из опенсорсного пентест-инструмента ARTEX, DeepSeek v4.1-Flash, GLM-5.3, Grok 4.6 и Claude Code.
И все бы ничего, но гений оказался не самым умелым хакером. На его инфраструктуре были открытые директории с историями Claude Code, конфигами ARTEX и файлами памяти Claude. В сессиях нашли запросы о том, где обычно продают украденные корейские данные, а также просьбу помочь составить резюме — вместе с именем, телефоном, контактами, университетом и местом жительства.
Просчитался, но где 😂
Claude СПАЛИЛ хакера, который атаковал сразу 7 банков в Южной Корее — все следы ведут к студенту из
CodeCamp
@codecampКанал, который читает твой сеньйор. Здесь про разработку, технологии и гаджеты 🤘 Редакция: @camprobot Сотрудничество: @todaycast РКН: https://clck.ru/3FjTpV
178,373 مشتركًا
فتح في تيليجرام