클로드 코드에 아래 프롬프트를 넣어 점검해 보시는 걸 추천드립니다.
"내 컴퓨터의 실행 중인 모든 프로세스, 열린 포트, 네트워크 연결, 시작 프로그램, 예약 작업, 드라이버를 검사해서 잠재적인 맬웨어, 비인가 프로세스, 크립토 마이너, 의심스러운 외부 통신 및 고위험 보안 문제를 찾아줘. 정상 프로세스와 오탐을 구분하고 위험도와 근거를 보고해 줘. 승인 없이 삭제하거나 변경하지 마."
요즘 해커들은 마트 냉장고까지 해킹해서 온도를 50°C(화씨 122°F)로 올리고 식품을 전부 폐기하게 만드는 상황입니다.
실제로 10월 프랑스 수백 개 마트가 공격받았고, 11월 2일에는 벨기에·스웨덴 등 유럽 여러 국가로 유사한 공격이 확산됐습니다. 일부 매장에서는 설비 화재까지 발생했습니다.
공격 대상은 인터넷에 노출된 냉장 설비의 원격 제어 장치였습니다. 오래된 펌웨어와 알려진 취약점이 공격 경로로 지목됐습니다.
정상적인 드라이버나 소프트웨어 업데이트조차 공급망 공격의 진입점이 될 수 있는 시대입니다.
급하지 않은 업데이트는 바로 설치하지 말고 클로드 코드로 배포 출처, 디지털 서명, 알려진 취약점부터 확인하고 진행하시길 권장드립니다. 반대로 실제 악용 중인 취약점의 보안 패치는 신속하게 적용해야 합니다.
서버만 안전하다고 끝나는 게 아닙니다. 로컬 PC의 프로세스 하나, 외부에 노출된 포트 하나가 전체 시스템의 진입점이 될 수 있습니다.
이제는 무엇을 설치하는지만큼 무엇이 이미 실행되고 있는지 확인하는 것도 중요해졌습니다.
서버 보안과 CVE 조치는 대부분 끝냈는데, 혹시 몰라 로컬 PC까지 검사해 보니 실행 중인 프로세스와 포트 단에서 잠재적인 취약점이 남아 있네요.
크립토메이지
@cryptocurrencymage코인 정보 큐레이션 채널입니다. 매수 추천이 아닌 정보 제공 목적입니다 에어드랍, AI 가이드 : https://cryptomage-mageos.pages.dev/ 텔레그램 : https://t.me/cryptocurrencymage 유튜브 : https://www.youtube.com/@cryptocurrencymage/videos 링크트리 : https://linktr.ee/cryptomage777
10,144 مشتركًا
فتح في تيليجرام 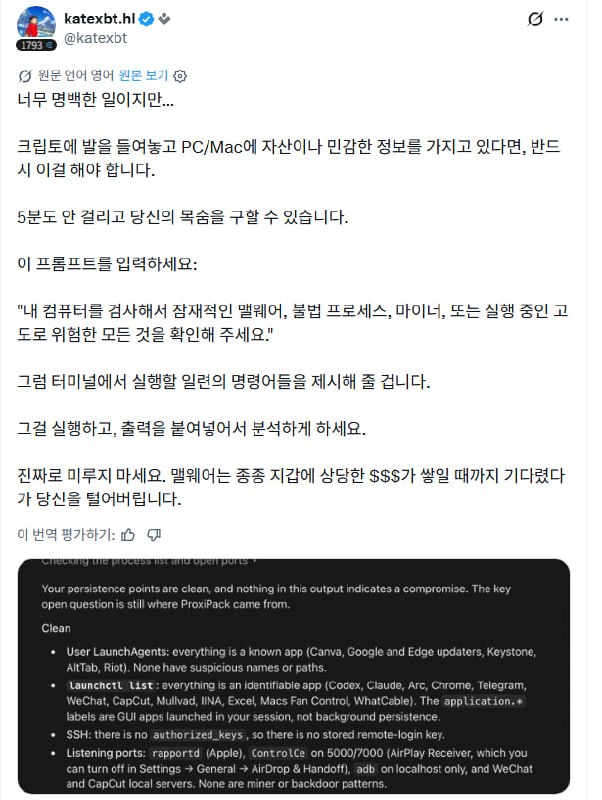
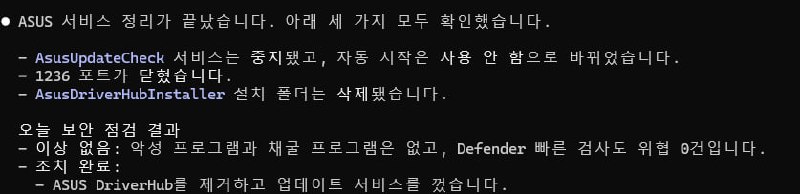
서버 보안과 CVE 조치는 대부분 끝냈는데, 혹시 몰라 로컬 PC까지 검사해 보니 실행 중인 프로세스와 포트 단에서 잠재적인 취약점이 남아 있네요.